「NASを導入してRAID 1を構成しているから、データはこれで安全だ」
そのようにお考えではありませんか?
たしかにRAID 1は、HDDの物理的な故障に対する耐性を備え、万一ドライブが破損してもデータを守ってくれます。
しかし、これでランサムウェアの脅威から逃れられると思ったら、それは大きな誤解です。
なぜなら、RAIDはあくまでディスクの冗長化であり、外部からの攻撃や誤操作によるデータの論理的な破壊を防ぐものではないからです。
暗号化されたファイルは、ミラーリングされたもう片方のドライブにも即座に同期されてしまいます。
デジタル機器に詳しい方ほど、この罠に陥りやすい傾向があります。
重要なデータを守るために本当に必要なバックアップのあり方を、一緒に見つめ直してみましょう。
NASのRAID 1は本当に安全か?ランサムウェアの脅威と冗長化の限界
「NASを導入してRAID 1を組んでいるから、データはこれで安全だ」
そのようにお考えではありませんか?
たしかにRAID 1は、HDDの物理的な故障に対する耐性を備え、万一ドライブが破損してもデータを守ってくれます。
しかし、これでランサムウェアの脅威から逃れられると思ったら、それは大きな誤解です。
なぜなら、RAIDはあくまでディスクの冗長化であり、外部からの攻撃や誤操作によるデータの論理的な破壊を防ぐものではないからです。
暗号化されたファイルは、ミラーリングされたもう片方のドライブにも即座に同期されてしまいます。
デジタル機器に詳しい方ほど、この罠に陥りやすい傾向があります。
重要なデータを守るために本当に必要なバックアップのあり方を、一緒に見つめ直してみましょう。
RAID 1の基本的な仕組みと役割
RAID 1とは、複数のHDDに同じデータを同時に書き込む「ミラーリング」という方式を採用した冗長化技術です。
NASの設定画面で手軽に構成できるため、多くのユーザーがデータ保護の目的で導入しています。
この仕組みの最大の役割は、ハードウェアの物理的な故障に対する耐性です。
2台のHDDで構成した場合、1台が故障してももう1台のドライブが稼働し続けるため、システムを停止することなくデータへアクセスし続けることができます。
つまり、RAID 1はあくまで可用性の向上とHDD故障時のデータ保全を目的とした仕組みであり、バックアップとは明確に異なるものなのです。
ランサムウェアによるデータ暗号化の実態
ランサムウェアに感染すると、NAS内のファイルが勝手に暗号化され、アクセスできなくなってしまいます。
攻撃者は復号と引き換えに身代金を要求してきますが、支払ってもデータが戻る保証はありません。
ここで恐ろしいのは、RAID 1を構成していてもこの暗号化を防げないという点です。
ランサムウェアはネットワーク経由でNASにアクセスし、ファイルシステム上のデータを直接書き換えます。
そのため、ミラーリングされた両方のHDDに、暗号化されたデータがまったく同時に同期されてしまうのです。
物理的な故障には強いRAID 1ですが、論理的なデータ破壊に対しては無力であると言わざるを得ません。
デジタルの世界では、この特性を正しく理解しておくことが不可欠です。
NASが標的となる理由と感染経路
NASは、大切なデータを一箇所に集約する便利なデバイスですが、その特性ゆえにサイバー攻撃の標的になりやすいという側面を持っています。
なぜ攻撃者はNASを狙うのでしょうか。
そこには、機器の性質とユーザーの運用実態に起因する明確な理由があります。
NASが標的とされる背景と、具体的な感染経路を整理することで、適切な防御策を講じる準備を整えましょう。
家庭やオフィスのNASが狙われやすい背景
昨今、ランサムウェアの攻撃者は企業の巨大なサーバーだけでなく、家庭や小規模オフィスのNASにも目を向けています。
その最大の理由は、「価値のあるデータが集中していること」と「セキュリティ設定が甘くなりがちなこと」にあります。
NASには写真や動画といった個人の思い出から、顧客データや機密文書といったビジネス上の重要なファイルまで、多種多様なデータが保存されます。
攻撃者にとっては、身代金を払わせるための格好の標的となるのです。
加えて、家庭用のエントリーモデルは初期設定のまま運用されることが多く、管理者パスワードが変更されていなかったり、不要なサービスが有効なまま放置されていたりすることが少なくありません。
セキュリティの専門知識を持たないユーザーでも手軽に導入できる利便性が、裏を返せば脆弱性につながっているのです。
USB接続やリモートアクセスによる感染リスク
NASへの感染経路は多岐にわたりますが、特に注意すべきなのがUSB機器の直接接続と、インターネット経由のリモートアクセスです。
まずUSB接続による感染リスクについて説明します。
NASにはUSB端子が用意されており、外付けHDDやUSBメモリを接続してバックアップを取れる便利な機能があります。
しかし、もしPCがランサムウェアに感染した状態でそのUSBメモリを接続し、その後に同じメディアをNASに繋いだらどうなるでしょうか。
ウイルスがNASの共有フォルダに侵入し、データを暗号化してしまう危険性があります。
次にリモートアクセスのリスクです。
外出先からNASにアクセスするため、ダイレクトにインターネットからアクセスできるよう設定している方はいらっしゃいませんか。
- ルーターのポートを開放して直接つなぐ手法
- メーカーが提供するリモートアクセス機能の悪用
- 脆弱なパスワードに対する総当たり攻撃
これらは深刻なセキュリティリスクをもたらします。
特に、グローバルIPアドレスを直接露出させる設定は、攻撃者に入り口を提供するようなものです。
一度でも認証を突破されれば、ネットワーク内部のNASが丸裸の状態でさらされてしまうことになります。
このような感染経路を断ち切るためには、安易なポート開放を避け、VPNを活用した安全な経路を構築するなど、物理的にも論理的にも防御の層を重ねておくことが不可欠です。
RAIDはバックアップではない?データ保護の根本的な違い
IT機器に詳しい方ほど、「RAIDを組んでいるからバックアップは不要だ」と思い込んでしまう罠に陥りがちです。
しかし、これは極めて危険な誤解と言わざるを得ません。
デジタルデータを守る上で、RAIDとバックアップは明確に異なる役割を持っています。
この根本的な違いを理解していなければ、いざという時に取り返しのつかない事態を招くことになります。
両者の定義を整理し、なぜRAIDだけでは安心できないのかを紐解きましょう。
冗長化とバックアップの明確な定義
まず、それぞれの明確な定義から確認していきましょう。
RAID 1などの技術が提供するのは「冗長化」です。
冗長化とは、同じデータを複数の記憶媒体に書き込むことで、一台のドライブが物理的に故障した際でも、システム全体を停止することなくデータへのアクセスを継続できるようにする仕組みです。
つまり、可用性を高めるための技術となります。
一方で「バックアップ」とは、オリジナルとは別の媒体にデータをコピーし、安全な場所に保管しておくことです。
万が一、オリジナルのデータが損失・破損した際に、過去の状態から復元するための Insurance として機能します。
この二つの概念を比較すると、その目的の違いがはっきりと見えてきます。
| 項目 | RAID(冗長化) | バックアップ |
|---|---|---|
| 主な目的 | システムの稼働継続とHDD故障対策 | 過去のデータからの復元と災害対策 |
| 対象障害 | ハードウェアの物理的な故障 | 論理的破壊、誤操作、ランサムウェア |
| データの性質 | 常に最新の状態が同期される | 過去の特定時点の状態が保存される |
RAIDはあくまで「今動いているシステムを止めないため」の技術であり、過去のデータを保存しておく機能は持っていません。
誤操作や論理的障害に対する脆弱性
RAIDがバックアップの代わりにならない最大の理由は、誤操作や論理的障害に対する脆弱性にあります。
RAID 1はミラーリングによってリアルタイムにデータを同期させますが、これが仇となるシチュエーションを想像してみてください。
もし、誤って重要なファイルを削除してしまったとしたらどうなるでしょうか。
あるいは、データベースが破損したり、前述したランサムウェアによってファイルが暗号化されてしまった時はどうでしょう。
RAID 1は、このような変更を即座にもう片方のドライブにも書き込んでしまいます。
つまり、「不要な変更」や「悪意のある暗号化」も含めて、全く同じ状態に同期されてしまうのです。
これでは、削除してしまったファイルを復活させたいと思っても、ミラーリング先から読み出せるのは既に削除された後のデータに過ぎません。
このように、RAIDは物理的なドライブの故障には強くとも、人為的なミスやソフトウェア的な要因によるデータの論理的破壊からはデータを守れません。
大切なデータを確実に保護するためには、RAIDとは別に、独立した媒体へデータを退避させる本物のバックアップ体制を構築することが不可欠なのです。
ランサムウェアからNASを守る3-2-1バックアップの法則
RAID 1が物理的な故障対策に過ぎず、ランサムウェアのような論理的な脅威には無力であることはお分かりいただけたでしょうか。
では、私たちはどのようにして大切なデータを守ればよいのでしょうか。
そこで世界中のIT専門家が推奨するのが、「3-2-1バックアップの法則」です。
長年デジタルデータの保護において不変の黄金律とされてきたこのルールを理解し、ご自身の環境に適用することで、ランサムウェアの恐怖から抜け出すことができます。
3-2-1バックアップルールの基本概念
3-2-1バックアップとは、データを保護するためのシンプルかつ強力なベストプラクティスです。
その名前が示す通り、3つの数字から成り立っています。
- 3つのデータコピーを維持する(オリジナルを含む)
- 2つの異なるメディア(記憶媒体)に保存する
- 1つのバックアップはオフサイト(遠隔地)に保管する
まず「3つのコピー」ですが、これはオリジナルのデータに加えて、2つのバックアップデータを保持することを意味します。
これにより、どこか一つのデータが破損しても、別の復元元を確保できます。
次に「2つの異なるメディア」という点が重要です。
同じNAS内の別のフォルダにコピーを取っても、システム全体がダウンすれば意味がありません。
NASと外付けHDD、あるいはNASとクラウドストレージなど、物理的にも論理的にも異なる媒体に分散させることが求められます。
最後の「1つのオフサイト保管」は、ランサムウェア対策において最も重要な要素です。
ネットワークから物理的に切り離された場所、あるいは全く別の拠点にデータを置くことで、ローカルネットワークに侵入した攻撃者の目から逃れることができるのです。
NASを活用したバックアップ戦略の構築
それでは、この法則を実際のNAS運用にどのように落とし込めばよいのでしょうか。
NASをバックアップの中心的なハブとして活用しつつ、3-2-1ルールを満たす戦略を構築してみましょう。
具体的には、以下のような多層的なアプローチが考えられます。
| 階層 | 役割と対象メディア | 特徴とリスク対策 |
|---|---|---|
| 第1層 | プライマリ(NASのRAID領域) | 高速なアクセスと可用性。物理障害に強い |
| 第2層 | セカンダリ(外付けHDDや別NAS) | ネットワークから切り離して保管し、ランサムウェアの直接的な暗号化を回避する |
| 第3層 | ターシャリ(クラウドストレージ) | 物理的な災害や盗難にも強い。完全なオフサイトバックアップとして機能する |
第1層は、皆さんが普段使用しているNAS上のRAID 1またはRAID 5の領域です。
ここでは日常のパフォーマンスと利便性を優先します。
第2層として、NASのUSB端子に外付けHDDを接続し、定期的にバックアップを取得した後はケーブルを物理的に抜いておきましょう。
これを「エアギャップ」と呼びます。
ネットワークから完全に遮断されたこのHDDは、ランサムウェアがネットワーク内を徘徊していても決して感染しません。
そして第3層として、Google DriveやOneDriveなどのクラウドストレージへデータを同期します。
NASのバックアップ機能を利用して夜間に自動転送を仕掛けておけば、手間をかけずにオフサイトバックアップを維持できます。
このように、NASを中心に据えながらも複数の媒体を組み合わせることで、初めて真のデータ保護が成し遂げられるのです。
クラウドストレージを活用した外部バックアップの重要性
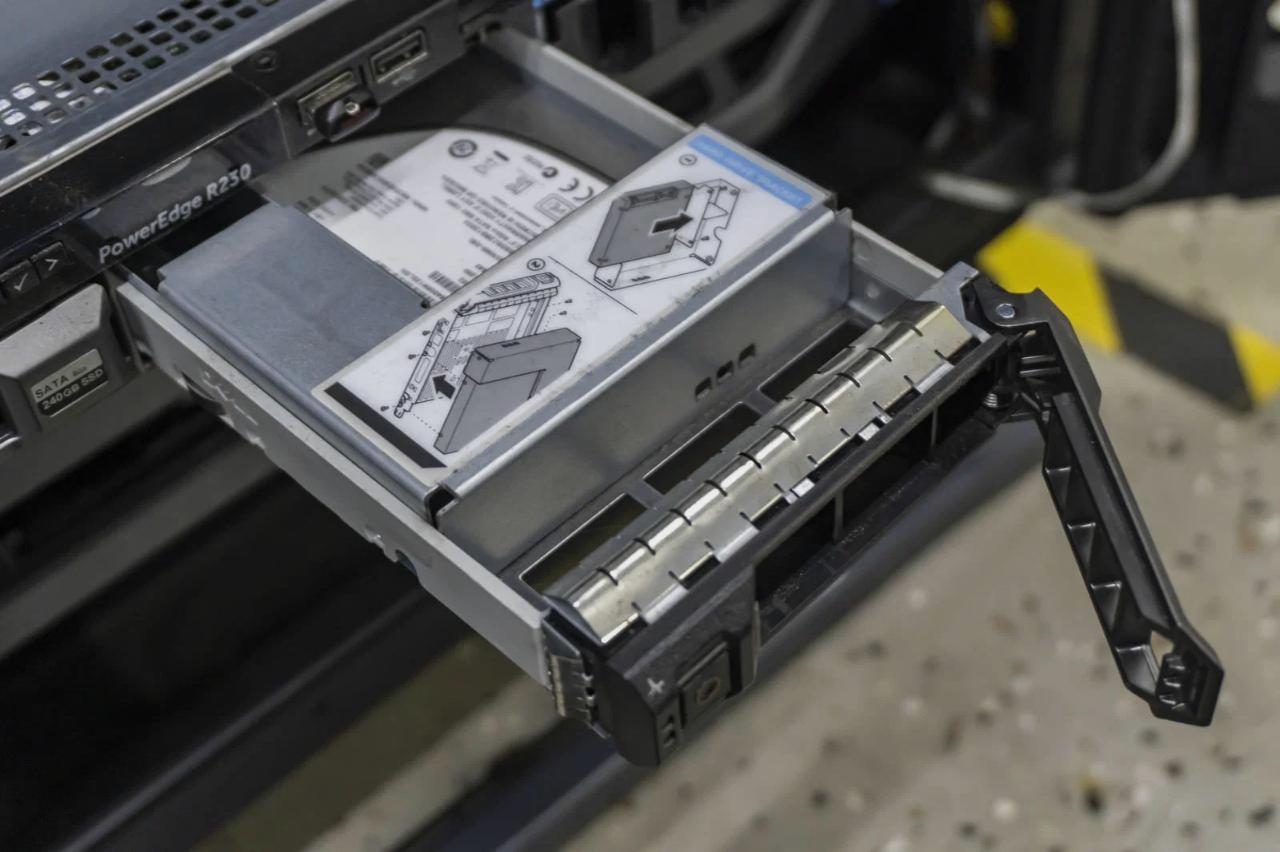
3-2-1バックアップの法則において、オフサイトでの保管は極めて重要な要素です。
そして現代において、その役割を最も手軽かつ効果的に担ってくれるのがクラウドストレージです。
クラウドを利用すれば、大容量のデータを遠隔地のデータセンターに自動的に保存できます。
自宅やオフィスが火災や水害に見舞われたり、NASごと盗難に遭ったりしたとしても、クラウド上にデータが残っていれば確実に復元が可能です。
物理的なメディアの管理から解放されるという点でも、大人の理知的な選択と言えるでしょう。
主要なクラウドストレージサービスの比較
一口にクラウドストレージと言っても、提供されるサービスは多種多様です。
バックアップ先として適切なサービスを選択するためには、容量、コスト、そしてNASとの連携機能を比較することが重要になります。
| サービス名 | 主な特徴 | 料金目安(月額) | NASとの相性 |
|---|---|---|---|
| Google Drive | Google Workspaceとの連携が強力 | 2TBで約1,300円 | NAS専用アプリでの直接連携に難あり |
| OneDrive | Microsoft 365環境と親和性が高い | 1TBで約1,300円 | WebDAVを用いた同期が比較的容易 |
| Dropbox | 高度なファイル同期技術が魅力 | 2TBで約1,500円 | API連携やサードパーティ製アプリで対応 |
| Backblaze B2 | バックアップ特化型の安価なストレージ | 1TBで約700円 | 標準的なプロトコルでNASと直接連携可能 |
一般的な消費者向けサービスは月額課金で手軽ですが、NASからの直接バックアップに制限がある場合があります。
一方でBackblaze B2のようなS3互換ストレージは、NASに標準搭載されるバックアップアプリケーションと相性が良く、本格的な外部保管先として強力な選択肢となります。
ご自身の予算と運用スキルに合わせて最適なものを選びましょう。
クラウドバックアップのセキュリティ注意点
クラウドは強力なバックアップ先ですが、利用にあたってはいくつかのセキュリティ注意点を押さえておく必要があります。
クラウドにデータを預けるということは、自宅のローカルネットワークの外にデータを置くことを意味します。
まず、必ず「二段階認証(2FA)」を有効にしてください。
万が一パスワードが漏洩したとしても、認証アプリなどによる二次確認があれば不正アクセスを防ぐことができます。
次に、クラウド上のデータが暗号化されているかも重要なポイントです。
多くのサービスはサーバー上での暗号化に対応していますが、より安全性を高めるなら、NAS側でデータを暗号化してからアップロードする「クライアントサイド暗号化」を利用することをお勧めします。
これにより、サービス提供者でさえもデータの中身を覗き見ることはできなくなります。
最後に、ランサムウェアがPCやNASに感染した際、クラウドの同期クライアントを通じて「暗号化されたファイル」で正常なファイルが上書きされてしまうリスクを念頭に置きましょう。
これを防ぐためには、クラウド側の世代管理機能(ファイルの過去バージョンを復元する機能)が確実に有効になっているかを定期的に確認しておくことが不可欠です。
適切な設定と運用を心がければ、クラウドストレージはランサムウェアの脅威に対する最強の盾となってくれます。
外付けHDDを用いた物理的な隔離バックアップ
クラウドストレージによる外部バックアップは非常に強力ですが、通信容量の大きいデータを日常的に保存するには、回線速度や容量制限の壁にぶつかることがあります。
また、サブスクリプション費用が継続的に発生することを敬遠する方もいらっしゃるでしょう。
そこで、3-2-1バックアップの法則における「2つの異なるメディア」を担う、もう一つの現実的な選択肢が外付けHDDです。
手軽に導入でき、かつランサムウェアに対して極めて高い防御力を発揮する、この物理的隔離バックアップのあり方を紐解いていきましょう。
外付けHDDの選び方と接続方法
バックアップ用の外付けHDDを選ぶ際は、ただ容量が大きければよいというわけではありません。
長期間、大切なデータを安全に保管するメディアとして、信頼性と使い勝手を兼ね備えたものを選定する必要があります。
まず容量は、現在NASに保存しているデータの少なくとも1.5倍から2倍程度を確保しておくのが理想です。
これにより、複数世代のバックアップを保持し、過去のある時点の状態まで遡って復元できる余裕が生まれます。
接続インターフェースとしては、データ転送速度と安定性のバランスに優れたUSB 3.0以上に対応した製品を選びましょう。
NASのUSB端子に直接接続してバックアップを取得する場合は、NAS側のポート規格と一致しているかを事前に確認してください。
接続方法は極めてシンプルです。
NAS本体のUSB端子に外付けHDDを接続し、管理画面から「バックアップ」または「外部ドライブへのコピー」を選択するだけです。
多くのNASには、ワンクリックでバックアップを開始できるボタンが前面パネルに用意されているモデルもあります。
エアギャップによるランサムウェア対策
外付けHDDを用いたバックアップの最大の価値は、「エアギャップ(空気の隙間)」という概念を実現できる点にあります。
エアギャップとは、ネットワークと物理的に接続されていない状態を指します。
ランサムウェアをはじめとするマルウェアは、基本的にネットワークを通じて侵入し、感染を拡大させます。
つまり、ネットワークから物理的に切り離された媒体に保存されたデータには、遠隔操作でアクセスすることは不可能なのです。
この強力な防御を機能させるための鉄則があります。
それは、「バックアップが完了したら、必ずケーブルを抜く」ということです。
- NASに接続したまま放置したHDDは、ただの外付けドライブとして認識される
- NASがランサムウェアに感染した場合、そのHDD内のデータも暗号化の対象となる
- 火災や盗難被害に遭った際、同じ場所に置いてあるHDDも運命を共にする
このような事態を防ぐためには、以下の手順で運用することが不可欠です。
- NASに外付けHDDを接続し、バックアップタスクを実行する
- バックアップが完了し、安全に取り外せると確認する
- ケーブルを抜き、HDDをNASやパソコンとは別の部屋や金庫などに保管する
この面倒な手順を怠った結果、せっかくのバックアップデータが暗号化されてしまったケースは後を絶ちません。
毎週末にバックアップを実行し、即座に切り離すという習慣をつけることで、ランサムウェアがネットワーク内を彷徨っていても、確実に復元できる安全なデータを確保できるのです。
物理的な手間を惜しまず、確実な隔離状態を作り出すこと。
これこそが、デジタルの論理的攻撃に対する最も確実な防御策と言えるでしょう。
NASのランサムウェア対策に役立つセキュリティ設定
バックアップ体制を構築することはもちろん重要ですが、そもそもNASへの不正アクセスを防ぎ、ランサムウェアの侵入を食い止めることこそが最前線の防御となります。
せっかく優れたバックアップ環境を整えても、毎日のように攻撃を受け、復元の手間ばかりかかっていては本末転倒です。
NASに標準搭載されているセキュリティ機能を正しく理解し、適切に設定することで、被害に遭う確率を劇的に下げることができます。
ここでは、特に効果の高い二つの対策を解説します。
ファイアウォールとアクセス権限の適切な設定
NASをランサムウェアから守る第一歩は、不要な入り口を閉ざすことです。
そのためにまず見直すべきなのが、ファイアウォールとアクセス権限の設定です。
ファイアウォールは、外部からの不審な通信を遮断するための関所のような役割を果たします。
デフォルト設定のままですべての通信を許可している場合は、以下のルールを見直すことを強くお勧めします。
- インターネットからの直接アクセスを拒否する: 外出先からのアクセスが必要な場合は、ダイレクトにポートを開放するのではなく、VPNを利用して安全なトンネル経由で接続する
- 特定のIPアドレスのみ許可する: 同一ネットワーク内であっても、特定の端末からのみNASへのアクセスを許可するようファイアウォールルールを設定する
- 不要なサービスを無効化する: 外部公開機能や使用していないファイル転送プロトコル(FTPなど)は、攻撃の標的になりやすいため停止する
次に、アクセス権限の適切な設計も不可欠です。
もし認証を突破されたとしても、ランサムウェアがアクセスできる範囲を最小限に留めておくことが重要です。
共有フォルダごとに「どのユーザーが読み書き可能か」を細かく設定し、全ユーザーにフルコントロール権限を与えるような運用は避けましょう。
これを「最小権限の原則」と呼びます。
スナップショット機能を活用した復元対策
万が一、ファイアウォールを突破され、NAS内のファイルが暗号化されてしまったとしても、NAS本体の高度な機能で被害を最小限に抑えることができます。
その強力な武器となるのが「スナップショット機能」です。
スナップショットとは、ある特定の時点におけるデータの状態を記録し、保存しておく技術です。
通常のバックアップとは異なり、ファイルシステムのメタデータのみを記録するため、数秒で完了し、ストレージの容量を極めて効率的に節約できます。
この機能の真価は、ランサムウェア感染時の復元スピードに発揮されます。
ファイルが暗号化されてアクセス不能になったとしても、数時間前や数日前の正常なスナップショットが残っていれば、その状態に瞬時に巻き戻すことができるのです。
スナップショットを有効活用するための運用ポイントは以下の通りです。
- 高頻度での取得: 1時間に1回や、業務時間中は30分に1回など、細かくスナップショットを取得する
- 十分な保持期間の確保: 万一の発見が遅れた場合に備え、数週間から数ヶ月分のスナップショットを保持しておく
- 読み取り専用の保護: スナップショットは攻撃者によって消去されないよう、読み取り専用で保護された領域に保存する
ただし、スナップショットはNAS内の同じストレージプール上に保存されることが多いため、物理的なHDD故障やNAS本体の深刻な障害には対応できません。
あくまで論理的なデータ破壊に対する迅速な復元策と捉え、外付けHDDやクラウドストレージを用いた外部バックアップと併用することこそが、真のセキュリティ体制の完成形と言えるでしょう。
RAID 1への過信を捨て、真のバックアップでデータを守る
ここまで解説してきたように、「NASを導入してRAID 1を構成しているからデータは安全だ」という考えは、現代のデジタル環境において極めて危険な誤解であることがお分かりいただけたかと思います。
RAID 1は、あくまでハードウェアの物理的な故障に対する可用性を高めるための技術です。
ランサムウェアによるデータの暗号化、人為的な誤操作、ファイルシステムの論理的破損といった脅威に対しては、ミラーリングされた両方のドライブに同じダメージが同期されてしまうため、何ら防御の手立てとはなりません。
私たちはこの冷徹な事実から目を背けてはならないのです。
本当に大切なデータを守り抜くためには、RAIDという冗長化技術への過信を完全に捨て去り、多層的な防御策を講じる必要があります。
そのための黄金ルールが「3-2-1バックアップの法則」でした。
- 3つのデータコピーを維持する(オリジナルを含む)
- 2つの異なるメディアに保存する
- 1つのバックアップはオフサイトに保管する
この法則に則り、NASのローカル環境だけでなく、クラウドストレージを活用した外部保管や、外付けHDDを用いた物理的な隔離(エアギャップ)を組み合わせることで、どのようなサイバー攻撃や災害に見舞われたとしても、確実にデータを復元できる体制が構築できます。
さらに、NASのファイアウォール設定やアクセス権限の厳格化、そしてスナップショット機能の活用といった、機器側に用意されたセキュリティ機能を最大限に引き出すことも欠かせません。
これらを複合的に機能させることで、侵入を防ぎ、万が一侵入を許しても被害を最小限に留め、迅速に復旧するという強靭なデータ保護レジリエンスが完成するのです。
デジタルデバイスやITの知識がある方ほど、「技術で全てを解決できる」というエンジニアリングの傲慢さに陥りがちです。
しかし、サイバー攻撃の手口は日々巧妙化しており、単一の防壁を突破されるのは時間の問題と言っても過言ではありません。
大切なデータは、大切な思い出やビジネスの命脈そのものです。
本記事で提示したバックアップ戦略を、今すぐご自身の環境と照らし合わせて見直してください。
手間とコストをかけてでも、真のバックアップ体制を構築することこそが、デジタルの世界で私たちが持つべき理知的な大人の防衛策なのです。
コメント